NOTE
1.11 中间人攻击
中间人攻击的定义与 HTTPS 证书验证关系。
这是历史学习笔记,可能存在过时或不完整的理解。
1. 什么是中间人攻击
所谓中间人攻击,指攻击者与通讯的两端分别建立独立的联系,并交换其所收到的数据,使通讯的两端认为他们正在通过一个私密的连接与对方直接对话,但事实上整个会话都被攻击者完全控制。在中间人攻击中,攻击者可以拦截通讯双方的通话并插入新的内容。
2. 原理
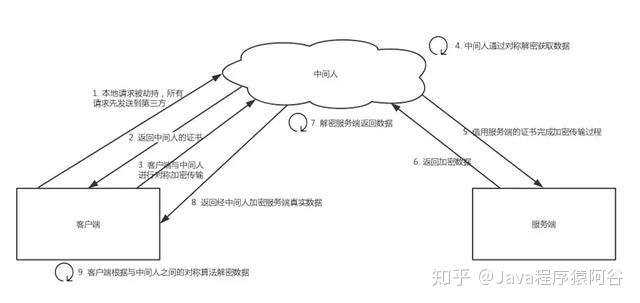
- 本地请求被劫持(如 DNS 劫持等),所有请求均发送到中间人的服务器。
- 中间人服务器返回中间人自己的证书。
- 客户端创建随机数,通过中间人证书的公钥对随机数加密后传送给中间人,然后凭随机数构造对称加密对传输内容进行加密传输。
- 中间人因为拥有客户端的随机数,可以通过对称加密算法进行内容解密。
- 中间人以客户端的请求内容再向正规网站发起请求。
- 因为中间人与服务器的通信过程是合法的,正规网站通过建立的安全通道返回加密后的数据。
- 中间人凭借与正规网站建立的对称加密算法对内容进行解密。
- 中间人通过与客户端建立的对称加密算法对正规内容返回的数据进行加密传输。
- 客户端通过与中间人建立的对称加密算法对返回结果数据进行解密。
上述场景成立的关键是客户端没有正确验证服务端证书或信任了攻击者的证书。正常情况下,HTTPS 客户端会验证证书链和主机名,从而阻止普通中间人伪装成目标站点。